Inicio › Capítulos › Capítulo 6 · Recolección, almacenamiento y análisis de datos
6.5 · Gestión de reportes corregidos y reenvíos
17 min de lectura
6.5 · Gestión de reportes corregidos y reenvíos
Objetivos de aprendizaje
- Comprender las razones fundamentales por las que las empresas vuelven a enviar reportes de negocio.
- Comprender los requisitos del marco legal y regulatorio para gestionar los reenvíos.
- Comprender cómo los elementos técnicos de XBRL soportan las correcciones y los reenvíos de reportes.
- Descubrir cómo diseñar plataformas de recolección de datos que permitan reenvíos con reglas adecuadas de validación y de procesamiento.
- Desarrollar estrategias de supervisión para gestionar los reenvíos de manera efectiva.
- Crear procesos de corrección eficientes para los preparadores de la información, con protocolos de comunicación claros.
Por qué las empresas vuelven a enviar reportes de negocio
Las entidades que reportan envían versiones corregidas de sus reportes regulatorios por varias razones fundamentales, y cada una refleja aspectos distintos del proceso de reporte y del entorno regulatorio.
- Corrección de errores y enmiendas: es la causa más frecuente de los reenvíos. Las entidades que reportan descubren distintos tipos de errores después del reporte inicial, como errores en los cálculos financieros, una clasificación incorrecta de las transacciones o simples errores de digitación. Cuando se identifican estos errores, las entidades deben presentar reportes corregidos para mantener el cumplimiento regulatorio y asegurar la exactitud de los datos.
- Hechos materiales y descubrimientos posteriores: generan otra categoría de correcciones necesarias. Los hechos significativos que ocurren después del reporte inicial pero que se relacionan con el periodo reportado pueden requerir su revelación en reportes corregidos. De manera similar, las empresas a veces descubren información material que no estaba disponible en la fecha límite del reporte original, lo que hace necesario actualizarlo para reflejar con exactitud esta nueva información.
- Cambios relacionados con la auditoría: con frecuencia motivan reenvíos, en particular en los reportes anuales sujetos a revisión por auditoría externa. Los auditores externos pueden identificar, durante su examen, problemas que requieren correcciones de reportes ya presentados. Estos hallazgos de auditoría a menudo dan lugar a reexpresiones para resolver problemas de tratamiento contable o deficiencias en la información a revelar (divulgación) identificadas durante el proceso de auditoría.
- Gestión de los tiempos y de las fechas límite: contribuye a los patrones de reenvío. Las empresas a veces presentan versiones preliminares para cumplir las fechas límite regulatorias, con la intención de enviar versiones completas y totalmente verificadas una vez esté disponible toda la información requerida. Este enfoque ayuda a las entidades a cumplir las fechas límite de reporte y, a la vez, asegura que los envíos finales contengan datos completos y exactos.
La variedad de razones detrás de los reenvíos demuestra que los procesos de corrección son un componente esencial de los sistemas de reporte regulatorio. Los marcos de reporte digital efectivos deben acomodar estos requisitos de reenvío mediante marcos de política adecuados y una infraestructura técnica que soporte procesos de corrección eficientes y, al mismo tiempo, mantenga la integridad de los datos.
Marco legal y regulatorio para los reenvíos
El marco regulatorio que rige los procesos de envío de reportes debe establecer disposiciones legales completas que definan explícitamente las metodologías de reenvío, los procedimientos de corrección y los requisitos de presentación de los datos. Los receptores de datos deberían especificar si los envíos corregidos deben usar un enfoque de reemplazo completo (en el que se vuelve a enviar todo el reporte, con los valores originales y los actualizados claramente diferenciados) o un enfoque de corrección delta (en el que solo se envían los valores modificados, con la referencia adecuada al reporte original). Este último enfoque se usa muy rara vez en el reporte digital, mientras que volver a enviar todo el reporte de negocio completo constituye una buena práctica.
Al establecer un marco legal para el reenvío de reportes, los supervisores deberían fijar clasificaciones y definiciones claras que distingan entre correcciones de errores, cambios en principios contables, reclasificaciones y actualizaciones de requisitos regulatorios, con las obligaciones de revelación y los procedimientos de aprobación correspondientes a cada categoría. Una definición regulatoria precisa de los enfoques de reenvío es esencial para mantener la calidad de los datos y permitir un análisis significativo de la información recogida.
Los procedimientos de corrección ambiguos pueden llevar a prácticas de reporte inconsistentes, a comprometer la comparabilidad de los datos y a reducir su utilidad analítica para la supervisión regulatoria, el análisis del mercado y la divulgación pública. Los marcos legales claros aseguran que los sistemas automatizados de procesamiento de datos puedan identificar, categorizar y analizar con exactitud la información corregida, manteniendo los registros de auditoría (audit trails) adecuados y la conservación de los datos históricos.
Cómo soporta XBRL las correcciones de reportes
La completa arquitectura técnica de XBRL y su marco modular de especificaciones ofrecen mecanismos para implementar soluciones sofisticadas de corrección y reenvío en los entornos de reporte de negocio. La flexibilidad propia del estándar, combinada con su amplio ecosistema de especificaciones complementarias, ayuda a las entidades que reportan y a los receptores de datos a atender los complejos requisitos de la información financiera a revelar corregida, manteniendo la integridad, la comparabilidad y el cumplimiento regulatorio de los datos.
Elemento «Amendment Flag» (indicador de corrección)
Un marco de reporte XBRL determinado puede soportar el reporte de correcciones mediante un elemento dedicado, que puede llamarse «Amendment Flag». Este elemento suele incluirse en la taxonomía dedicada de información del documento y de la entidad (Document and Entity Information, DEI), que ofrece información sobre el documento reportado y la entidad que reporta, y se incluye en todo reporte de negocio. Un ejemplo de este uso es el marco de reporte de la SEC de EE. UU.
El Amendment Flag generalmente se modela como un elemento booleano, y se reporta con el valor «true» cuando el reporte es una corrección y, en caso contrario, con «false». En general, un reporte corregido de este tipo contiene todos los datos enviados anteriormente, incluida la información actualizada o corregida. Si el Amendment Flag es el único indicador de que hay una corrección, los usuarios de los datos deben identificar los cambios mediante un análisis comparativo entre los reportes enviados antes y los nuevos. Identificar las diferencias entre estos reportes informa a los usuarios sobre los cambios introducidos en el último reporte.
Report Package
El XBRL Report Package resuelve un problema práctico del reporte financiero: los reportes XBRL a menudo constan de múltiples archivos (documentos HTML, imágenes, hojas de estilo, tablas CSV, taxonomías) que deben intercambiarse juntos, preservando sus relaciones y las rutas de los archivos.
El proyecto ESEF de la Autoridad Europea de Valores y Mercados (European Securities and Markets Authority, ESMA) muestra una implementación práctica de los XBRL Report Packages para la gestión de las correcciones, mediante una convención sistemática de nombres de archivo que permite seguir las versiones en secuencia. Según la guía (Guidance) de la ESMA, las entidades que reportan siguen el patrón de nombre {base}-{date}-{version}-{lang}.xbri, donde:
{base}: identificador de entidad jurídica (Legal Entity Identifier, LEI) o nombre/abreviatura del emisor (máximo 20 caracteres).{date}: fecha de cierre del periodo de reporte, en formato AAAA-MM-DD.{version}: un solo carácter numérico que indica la secuencia del envío (1 para el envío inicial, y se incrementa en 1 en cada reenvío).{lang}: código de idioma según el formato ISO 639-1 (código de dos letras).
Por ejemplo, el nombre de archivo 969500MCOONR8990S671-2025-12-31-1-fr.xhtml indica un envío inicial (versión «1») para el periodo terminado el 31 de diciembre de 2025, en idioma francés. Una corrección posterior se presentaría como 969500MCOONR8990S671-2025-12-31-2-fr.xhtml, lo que establece con claridad la secuencia de correcciones y mantiene la continuidad del registro de auditoría.
Al enviar reportes corregidos bajo este marco, las entidades que reportan incluyen toda la información del envío anterior más los hechos actualizados, lo que crea un documento de reemplazo completo y no cambios incrementales. Este enfoque asegura la integridad de los datos y, a la vez, ofrece un versionamiento claro para la revisión regulatoria y para fines de auditoría. El contenedor Report Package mantiene la coherencia entre todos los archivos incluidos, con la misma convención de nombres aplicada tanto al archivo del Report Package (extensión .xbri) como a los archivos internos del reporte (extensiones .html, .htm o .xhtml).
Esta implementación demuestra cómo puede aprovecharse la especificación Report Package para crear flujos de trabajo sistemáticos de corrección, que equilibran los requisitos de cumplimiento regulatorio con las necesidades prácticas de gestión de los envíos, y ofrece un modelo probado para otras jurisdicciones que implementan regímenes de reporte basados en XBRL.
Dimensiones XBRL
XBRL ofrece enfoques sistemáticos para identificar y categorizar con claridad la información reexpresada dentro de los reportes financieros. El método más estructurado usa dimensiones dedicadas que crean categorías distintas para los diferentes tipos de correcciones de datos y reexpresiones.
La taxonomía XBRL de las NIIF muestra este enfoque mediante su dimensión de aplicación retroactiva y reexpresión. Esta dimensión establece categorías claras que permiten a los preparadores distinguir entre las cifras actualmente presentadas, las cifras presentadas anteriormente y los cambios específicos ocurridos entre versiones. Cuando una empresa presenta información reexpresada, cada cifra puede marcarse con la categoría adecuada, lo que deja claro de inmediato a los usuarios si están viendo datos originales, datos reexpresados o el impacto cuantificado de los cambios.
La estructura de la dimensión normalmente designa una categoría como predeterminada, que representa la versión actual y más exacta de los datos. En el ejemplo de las NIIF, «currently stated» (actualmente presentado) es el miembro predeterminado, lo que significa que los hechos sin una calificación dimensional explícita representan automáticamente las cifras actuales reexpresadas. Cuando en el reporte hay valores reexpresados, «currently stated» representa esos importes reexpresados; si ningún valor del reporte se reexpresa, el miembro «currently stated» simplemente refleja las cifras presentadas originalmente. Este diseño asegura que los usuarios que acceden a los datos vean la información más actualizada, a menos que soliciten específicamente versiones históricas.
Al implementar estas estructuras dimensionales, la taxonomía hace referencia a normas contables y requisitos de revelación específicos. Esto crea un vínculo directo entre la implementación técnica en XBRL y el marco regulatorio subyacente, y asegura que el reporte digital se alinee con los principios contables establecidos y con las obligaciones de revelación.
Este enfoque sistemático para señalar los datos reexpresados ofrece varias ventajas frente a los métodos de corrección improvisados. Los usuarios pueden filtrar y analizar fácilmente los datos por categoría de reexpresión, los sistemas automatizados pueden procesar las correcciones de manera uniforme y los registros de auditoría quedan incorporados en la propia estructura de los datos, en lugar de existir como documentación separada.
Habilitar reenvíos o reexpresiones en las plataformas de recolección de datos
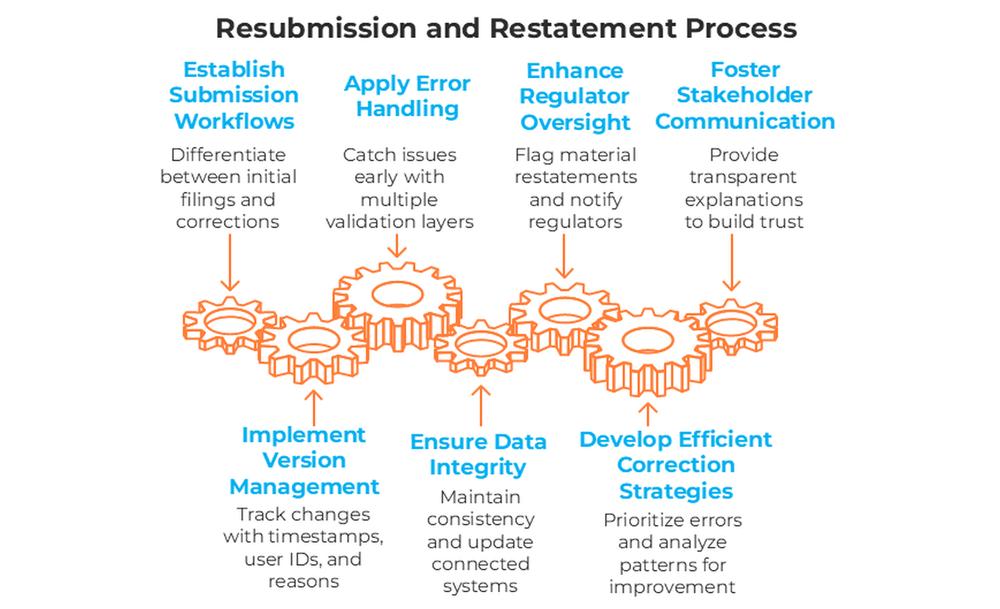
Al establecer los sistemas de recolección de datos, los receptores de datos deben definir flujos de envío y reglas de procesamiento para acomodar los reportes XBRL y, si aplica, los envíos de datos que no son XBRL. El uso de múltiples formatos de datos puede requerir establecer procedimientos técnicos distintos para el reenvío de datos, manteniendo la coherencia de la política entre los distintos formatos. Los sistemas de recolección requieren flujos de trabajo claros que distingan entre los envíos iniciales, las correcciones de rutina y las correcciones urgentes que requieren procesamiento inmediato.
Las reglas de procesamiento deberían definir cómo interactúan los reportes XBRL corregidos con los datos existentes. Cuando los datos XBRL se envían junto con formatos tradicionales, como los PDF, la plataforma debería asegurar la coherencia entre todos los materiales enviados.
Las reglas de procesamiento automatizadas pueden agilizar las correcciones de rutina y, a la vez, señalar patrones inusuales para revisión manual. Estas reglas podrían aceptar automáticamente las correcciones técnicas que no afectan las cifras reportadas y exigir una aprobación adicional para las reexpresiones materiales que afectan métricas regulatorias clave.
Gestión de versiones y registros de auditoría
Una gestión efectiva de las versiones requiere políticas claras sobre la conservación de los datos y su accesibilidad. Algunos programas regulatorios mantienen registros históricos completos de todos los envíos, lo que permite un análisis detallado de los patrones de corrección a lo largo del tiempo. Otros se centran en conservar solo la versión aprobada más reciente, manteniendo registros resumidos de las correcciones anteriores.
El sistema de registros de auditoría debería capturar la información esencial de cada corrección, como la fecha y hora del envío, la identificación del usuario, los flujos de aprobación y las razones de los cambios. Esta información resulta crucial para la supervisión regulatoria y da transparencia a los grupos de interés que revisan los datos corregidos.
Los sistemas de numeración de versiones ayudan a mantener relaciones claras entre los distintos envíos. La numeración secuencial, combinada con convenciones estandarizadas de nombres de archivo, permite el procesamiento automatizado y, a la vez, ofrece una identificación de la versión legible por humanos. Algunas plataformas incorporan el número de correcciones directamente en la estructura del archivo para simplificar el seguimiento de las versiones. Todos los metadatos de versionamiento o de corrección que se generen deben estar disponibles para los usuarios de los datos, de modo que puedan identificar con claridad qué reporte corrige y cuál está siendo corregido.
Mecanismos de validación y manejo de errores
Las plataformas de recolección requieren múltiples capas de validación para identificar los errores antes de que afecten los datos publicados. Las reglas de validación de negocio deberían verificar los requisitos regulatorios propios del programa de reporte, mientras que la validación técnica asegura el cumplimiento de la sintaxis XBRL y la adhesión a la taxonomía.
Los mecanismos de manejo de errores deben distinguir entre los errores bloqueantes, que impiden aceptar el envío —como hechos que no cumplen los tipos de datos definidos o la falta de valores obligatorios—, y las condiciones de advertencia —como las inconsistencias de cálculo—, que señalan posibles problemas para revisión.
Esta distinción permite a las plataformas mantener la calidad de los datos y, a la vez, evitar correcciones y reenvíos de reportes innecesarios.
Integridad de los datos e interoperabilidad de los sistemas
Las medidas de integridad de los datos aseguran que las correcciones no introduzcan inconsistencias ni rompan las relaciones con la información enviada anteriormente. Las reglas de validación cruzada pueden verificar que los datos corregidos sigan siendo coherentes con los envíos relacionados de la misma entidad o del mismo grupo que reporta.
La compatibilidad con versiones anteriores se vuelve esencial cuando hay actualizaciones de la taxonomía después de los envíos iniciales. Las plataformas de recolección deben manejar las situaciones en las que las entidades envían correcciones usando versiones de la taxonomía más recientes que las de sus envíos originales. Unas reglas claras sobre la aceptación de versiones y los procedimientos de conversión evitan barreras técnicas a las correcciones necesarias.
Los requisitos de interoperabilidad de los sistemas van más allá del procesamiento XBRL e incluyen la integración con las bases de datos regulatorias, los sistemas de publicación y las herramientas analíticas. El procesamiento de las correcciones debe actualizar de manera uniforme todos los sistemas conectados, para mantener la coherencia de los datos en toda la infraestructura regulatoria.
Acciones del supervisor frente a los reenvíos
La supervisión regulatoria de los reenvíos requiere enfoques sistemáticos para identificar las correcciones significativas que puedan indicar problemas más amplios. Los sistemas automatizados de alertas pueden resaltar las reexpresiones que superan los umbrales de materialidad o que afectan razones regulatorias clave usadas con fines de supervisión.
Los procesos de notificación deberían equilibrar los requisitos de transparencia con las necesidades operativas prácticas. Los grupos de interés requieren información oportuna sobre las correcciones materiales, mientras que los supervisores necesitan el detalle suficiente para evaluar sus implicaciones para la supervisión continua. Algunas jurisdicciones publican estadísticas resumidas sobre los patrones de corrección para promover que la industria conozca los problemas comunes.
Los protocolos de comunicación entre los supervisores y las entidades que reportan deberían establecer expectativas claras sobre los plazos de corrección, la documentación requerida y los procedimientos de escalamiento para las reexpresiones significativas. Estos protocolos ayudan a evitar malentendidos y, a la vez, aseguran que los procesos de corrección cumplan los estándares regulatorios.
Estrategias para procesos de corrección eficientes
Cuando se identifican errores, a los preparadores les conviene aplicar enfoques sistemáticos de categorización y priorización. Los errores materiales que afectan el cumplimiento regulatorio requieren atención inmediata, mientras que los problemas menores de presentación pueden atenderse en los ciclos regulares de corrección.
Establecer registros de auditoría claros para todas las correcciones asegura que las razones de los cambios queden documentadas y sean trazables. Esta documentación debería incluir la naturaleza del error, la corrección aplicada y los registros de aprobación. Estos registros resultan valiosos durante las indagaciones regulatorias y apoyan procesos de corrección transparentes.
Los sistemas de categorización de errores ayudan a las organizaciones a entender los patrones de sus necesidades de corrección. Entre las categorías comunes están los errores de cálculo, los errores de mapeo a la taxonomía, los problemas de especificación dimensional y los errores de digitación. Este análisis apoya mejoras focalizadas en las medidas de prevención de errores.
Comunicación con los supervisores y los grupos de interés
Una comunicación transparente sobre las reexpresiones genera confianza en los supervisores y en los grupos de interés. Cuando las correcciones son necesarias, las explicaciones claras de las razones de los cambios y de su impacto ayudan a los grupos de interés a entender las correcciones. Esta comunicación debería distinguir entre los distintos tipos de corrección, como las correcciones de errores frente a los cambios en las políticas contables.
Relacionarse de forma proactiva con los supervisores sobre los procesos de corrección demuestra compromiso con la calidad de los datos. Esto incluye pedir orientación sobre asuntos de interpretación y participar en las consultas regulatorias sobre los requisitos de reporte.
Los planes de comunicación con los grupos de interés deberían atender de manera adecuada a los distintos públicos. Los auditores requieren información técnica detallada sobre las correcciones, mientras que los inversionistas necesitan explicaciones claras del impacto financiero. Mantener mensajes coherentes entre los distintos grupos de interés evita confusiones y apoya la confianza en el proceso de corrección.
Resumen
La gestión de los reportes corregidos y los reenvíos es un componente crítico de los sistemas de reporte regulatorio efectivos, y requiere una coordinación cuidadosa entre la infraestructura técnica, los marcos regulatorios y los procesos operativos. Las empresas vuelven a enviar reportes de negocio por varias razones clave, como la corrección de errores, el descubrimiento de hechos materiales, los cambios relacionados con la auditoría y las necesidades de gestión de las fechas límite, lo que demuestra que las capacidades de corrección son funciones esenciales, y no excepcionales, de los sistemas de reporte modernos.
El marco regulatorio debe establecer disposiciones legales completas que definan con claridad las metodologías de reenvío y los procedimientos de corrección. Los supervisores deberían especificar si los envíos corregidos requieren enfoques de reemplazo completo o métodos de corrección delta, y mantener clasificaciones claras para los distintos tipos de corrección y sus obligaciones de revelación correspondientes.
La arquitectura técnica de XBRL ofrece múltiples mecanismos sofisticados para soportar las correcciones de los reportes. El elemento Amendment Flag ofrece un enfoque booleano sencillo para indicar que un reporte es una corrección, mientras que los XBRL Report Packages permiten un seguimiento sistemático de las versiones mediante estructuras de contenedor y convenciones de nombres estandarizadas. Las dimensiones XBRL crean enfoques estructurados para categorizar e identificar la información reexpresada, y las extensiones de JSON Report permiten capturar de forma completa los metadatos de las correcciones sin requerir modificaciones a la taxonomía.
Las plataformas de recolección de datos deben implementar sistemas robustos de gestión de versiones, con registros de auditoría claros, mecanismos de validación en varias capas y capacidades completas de manejo de errores. Estos sistemas deberían mantener la integridad de los datos y, a la vez, soportar procesos de corrección eficientes mediante reglas de procesamiento automatizadas y un control sistemático de versiones.
Las estrategias de supervisión deberían incorporar sistemas automatizados de alertas para las correcciones significativas, protocolos de comunicación claros con las entidades que reportan y procesos transparentes de notificación a los grupos de interés. A los preparadores les conviene una categorización sistemática de los errores, una documentación clara de los registros de auditoría y un relacionamiento proactivo con los supervisores sobre los requisitos de corrección.
La efectividad de la gestión de las correcciones depende, en últimas, de establecer marcos legales claros, implementar soluciones técnicas adecuadas y mantener procesos de comunicación transparentes que equilibren los requisitos de exactitud con la eficiencia operativa. Una implementación exitosa requiere esfuerzos coordinados en el desarrollo de la política regulatoria, el diseño de la infraestructura técnica y los protocolos de comunicación con los grupos de interés, para asegurar que los procesos de corrección mantengan la calidad de los datos y, a la vez, apoyen un reporte regulatorio oportuno y exacto.
Texto original en inglés: https://playbook.xbrl.org/